Ruoli e autorizzazioni
Quattro ruoli definiscono la base di partenza; una matrice granulare per membro di 17 autorizzazioni ti permette di concedere o revocare esattamente ciò che ogni membro del team può fare.
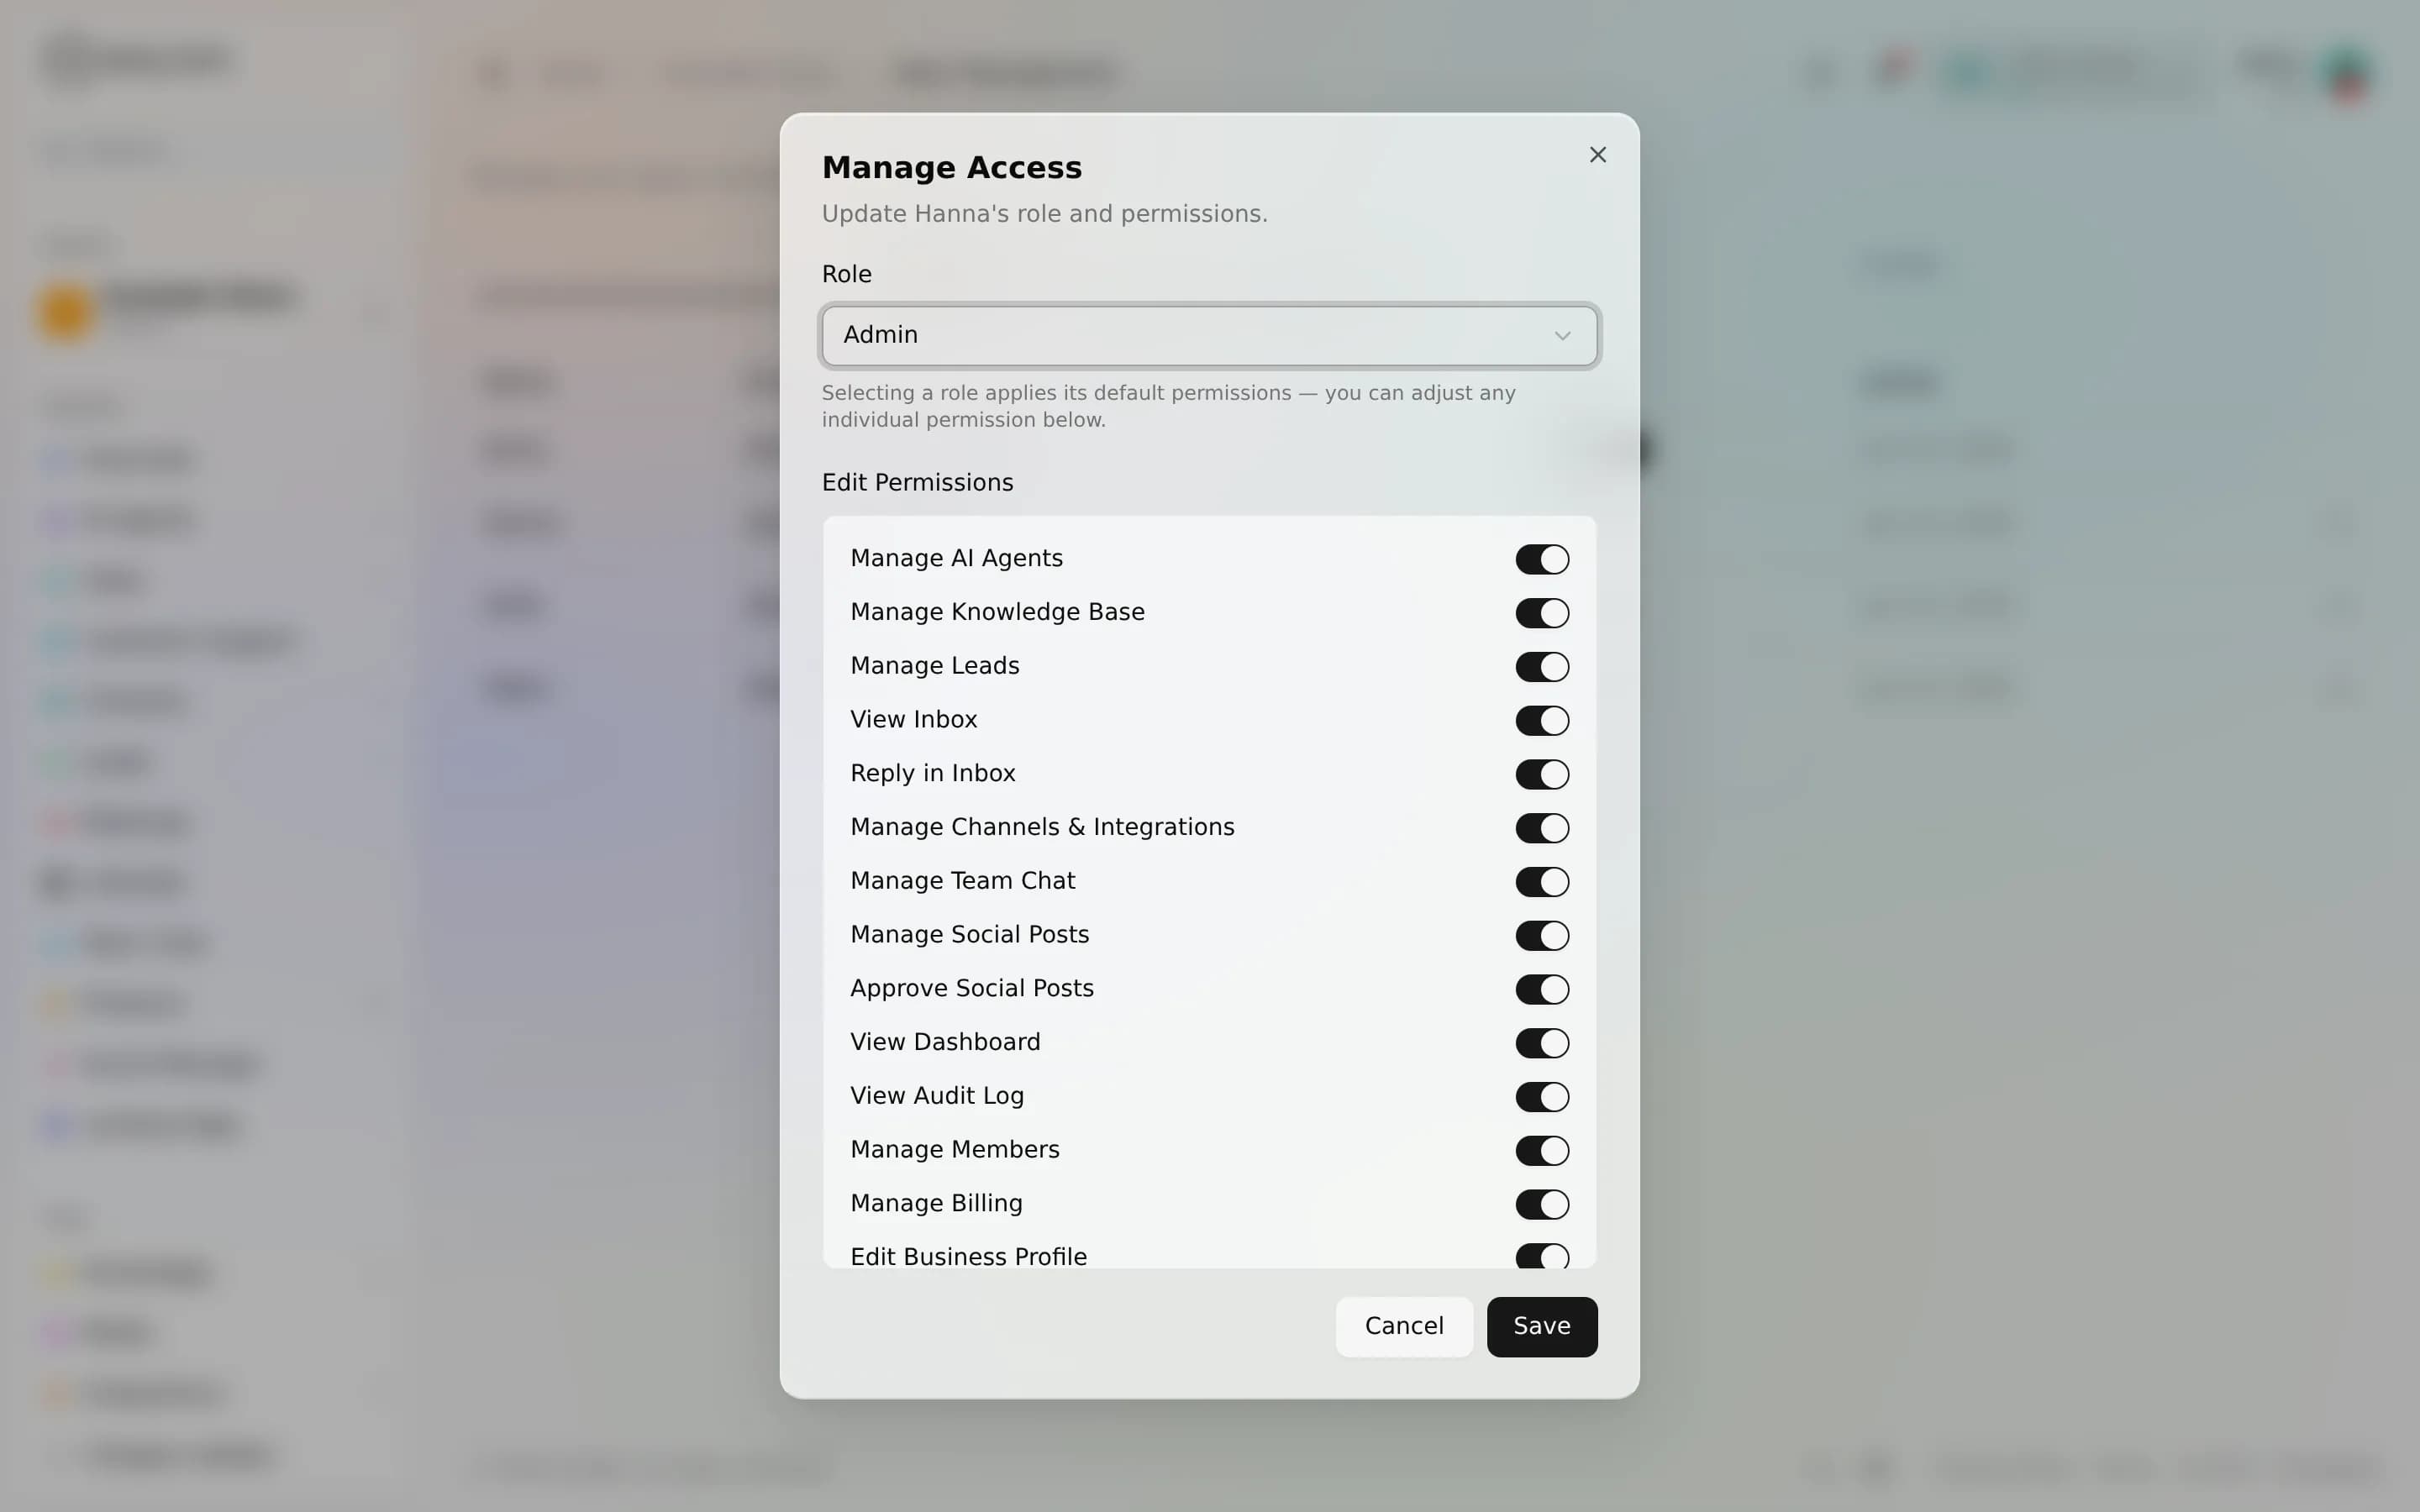
L'accesso a uno spazio funziona su due livelli. Un ruolo definisce una base di partenza sensata, mentre una matrice di autorizzazioni per membro ti permette di concedere o revocare singole capacità sopra quel ruolo. Così un membro del team può essere un "member" per la maggior parte delle cose ma comunque, ad esempio, vedere il registro di controllo, senza doverlo rendere admin. Ci sono 4 ruoli e 17 autorizzazioni dei ruoli.
I quattro ruoli
Ogni membro di uno spazio ha esattamente un ruolo. Il ruolo decide la risposta predefinita per ciascuna autorizzazione prima di qualsiasi messa a punto per singolo membro.
| Ruolo | A chi è destinato | Accesso di base |
|---|---|---|
| Owner | La persona che ha creato lo spazio | Tutto, sempre, non può essere ridotto |
| Admin | Operatori fidati che gestiscono lo spazio ogni giorno | Quasi tutto; la fatturazione è disattivata per impostazione predefinita ma può essere concessa |
| Member | Membri del team operativi | L'accesso ampio è concedibile per singola persona; i controlli su team e fatturazione sono disattivati |
| Viewer | Prevalentemente in sola lettura / stakeholder | Analisi per impostazione predefinita; la casella di posta è concedibile; la maggior parte delle azioni è negata salvo concessione |
C'è sempre esattamente un owner. Non puoi cambiare o rimuovere il tuo stesso ruolo, e le autorizzazioni dell'owner non possono essere ridotte, questo impedisce a chiunque di bloccare fuori sé stesso (o lo spazio).
Come si risolve un'autorizzazione
Ciascuna delle 17 autorizzazioni ha una di tre impostazioni per ruolo:
- Always, consentita per quel ruolo, non modificabile.
- Grantable, disattivata per impostazione predefinita, ma puoi attivarla per un singolo membro.
- Denied, mai disponibile per quel ruolo, nemmeno con un'attivazione per singolo membro.
La risposta effettiva è il valore predefinito del ruolo, poi un override per membro solo dove il ruolo contrassegna l'autorizzazione come concedibile, quel confine mantiene la matrice flessibile senza diluire i ruoli.
I gruppi di autorizzazioni
Le autorizzazioni si raggruppano in una manciata di aree. Non devi memorizzare tutte le 17, ragiona per gruppi:
| Gruppo | Copre | Owner | Admin | Member | Viewer |
|---|---|---|---|---|---|
| Bot e conoscenza | Costruire agenti, gestire la conoscenza RAG | Always | Always | Grantable | Denied |
| Team e accesso | Invitare/modificare membri e le loro autorizzazioni | Always | Always | Denied | Denied |
| Fatturazione | Piano, token, pagamenti | Always | Grantable | Denied | Denied |
| Integrazioni | Componenti aggiuntivi e integrazioni | Always | Always | Grantable | Denied |
| Conversazioni e lead | Casella di posta, risposte, lead, assistenza | Always | Always | Grantable / misto | Solo visualizzazione o negato |
| Contenuti e media | Prodotti, media, social, approvazioni social | Always | Always | Grantable | Denied |
| Analisi e controllo | Vedere le analisi, vedere il registro di controllo, modificare il profilo | Always | Always | Perlopiù concedibile | Analisi sempre; controllo concedibile |
Spiccano due regole deliberate. Team e accesso (gestire membri e le loro autorizzazioni) è riservato a owner/admin, non è mai concedibile a un member o a un viewer, così le persone non possono ampliare il proprio accesso. E la fatturazione appartiene all'owner per impostazione predefinita e può essere affidata a un admin, ma mai a un member o a un viewer. Vedere le analisi, al contrario, è Always per ogni ruolo, tutti possono vedere come sta andando lo spazio.
Esempi pratici
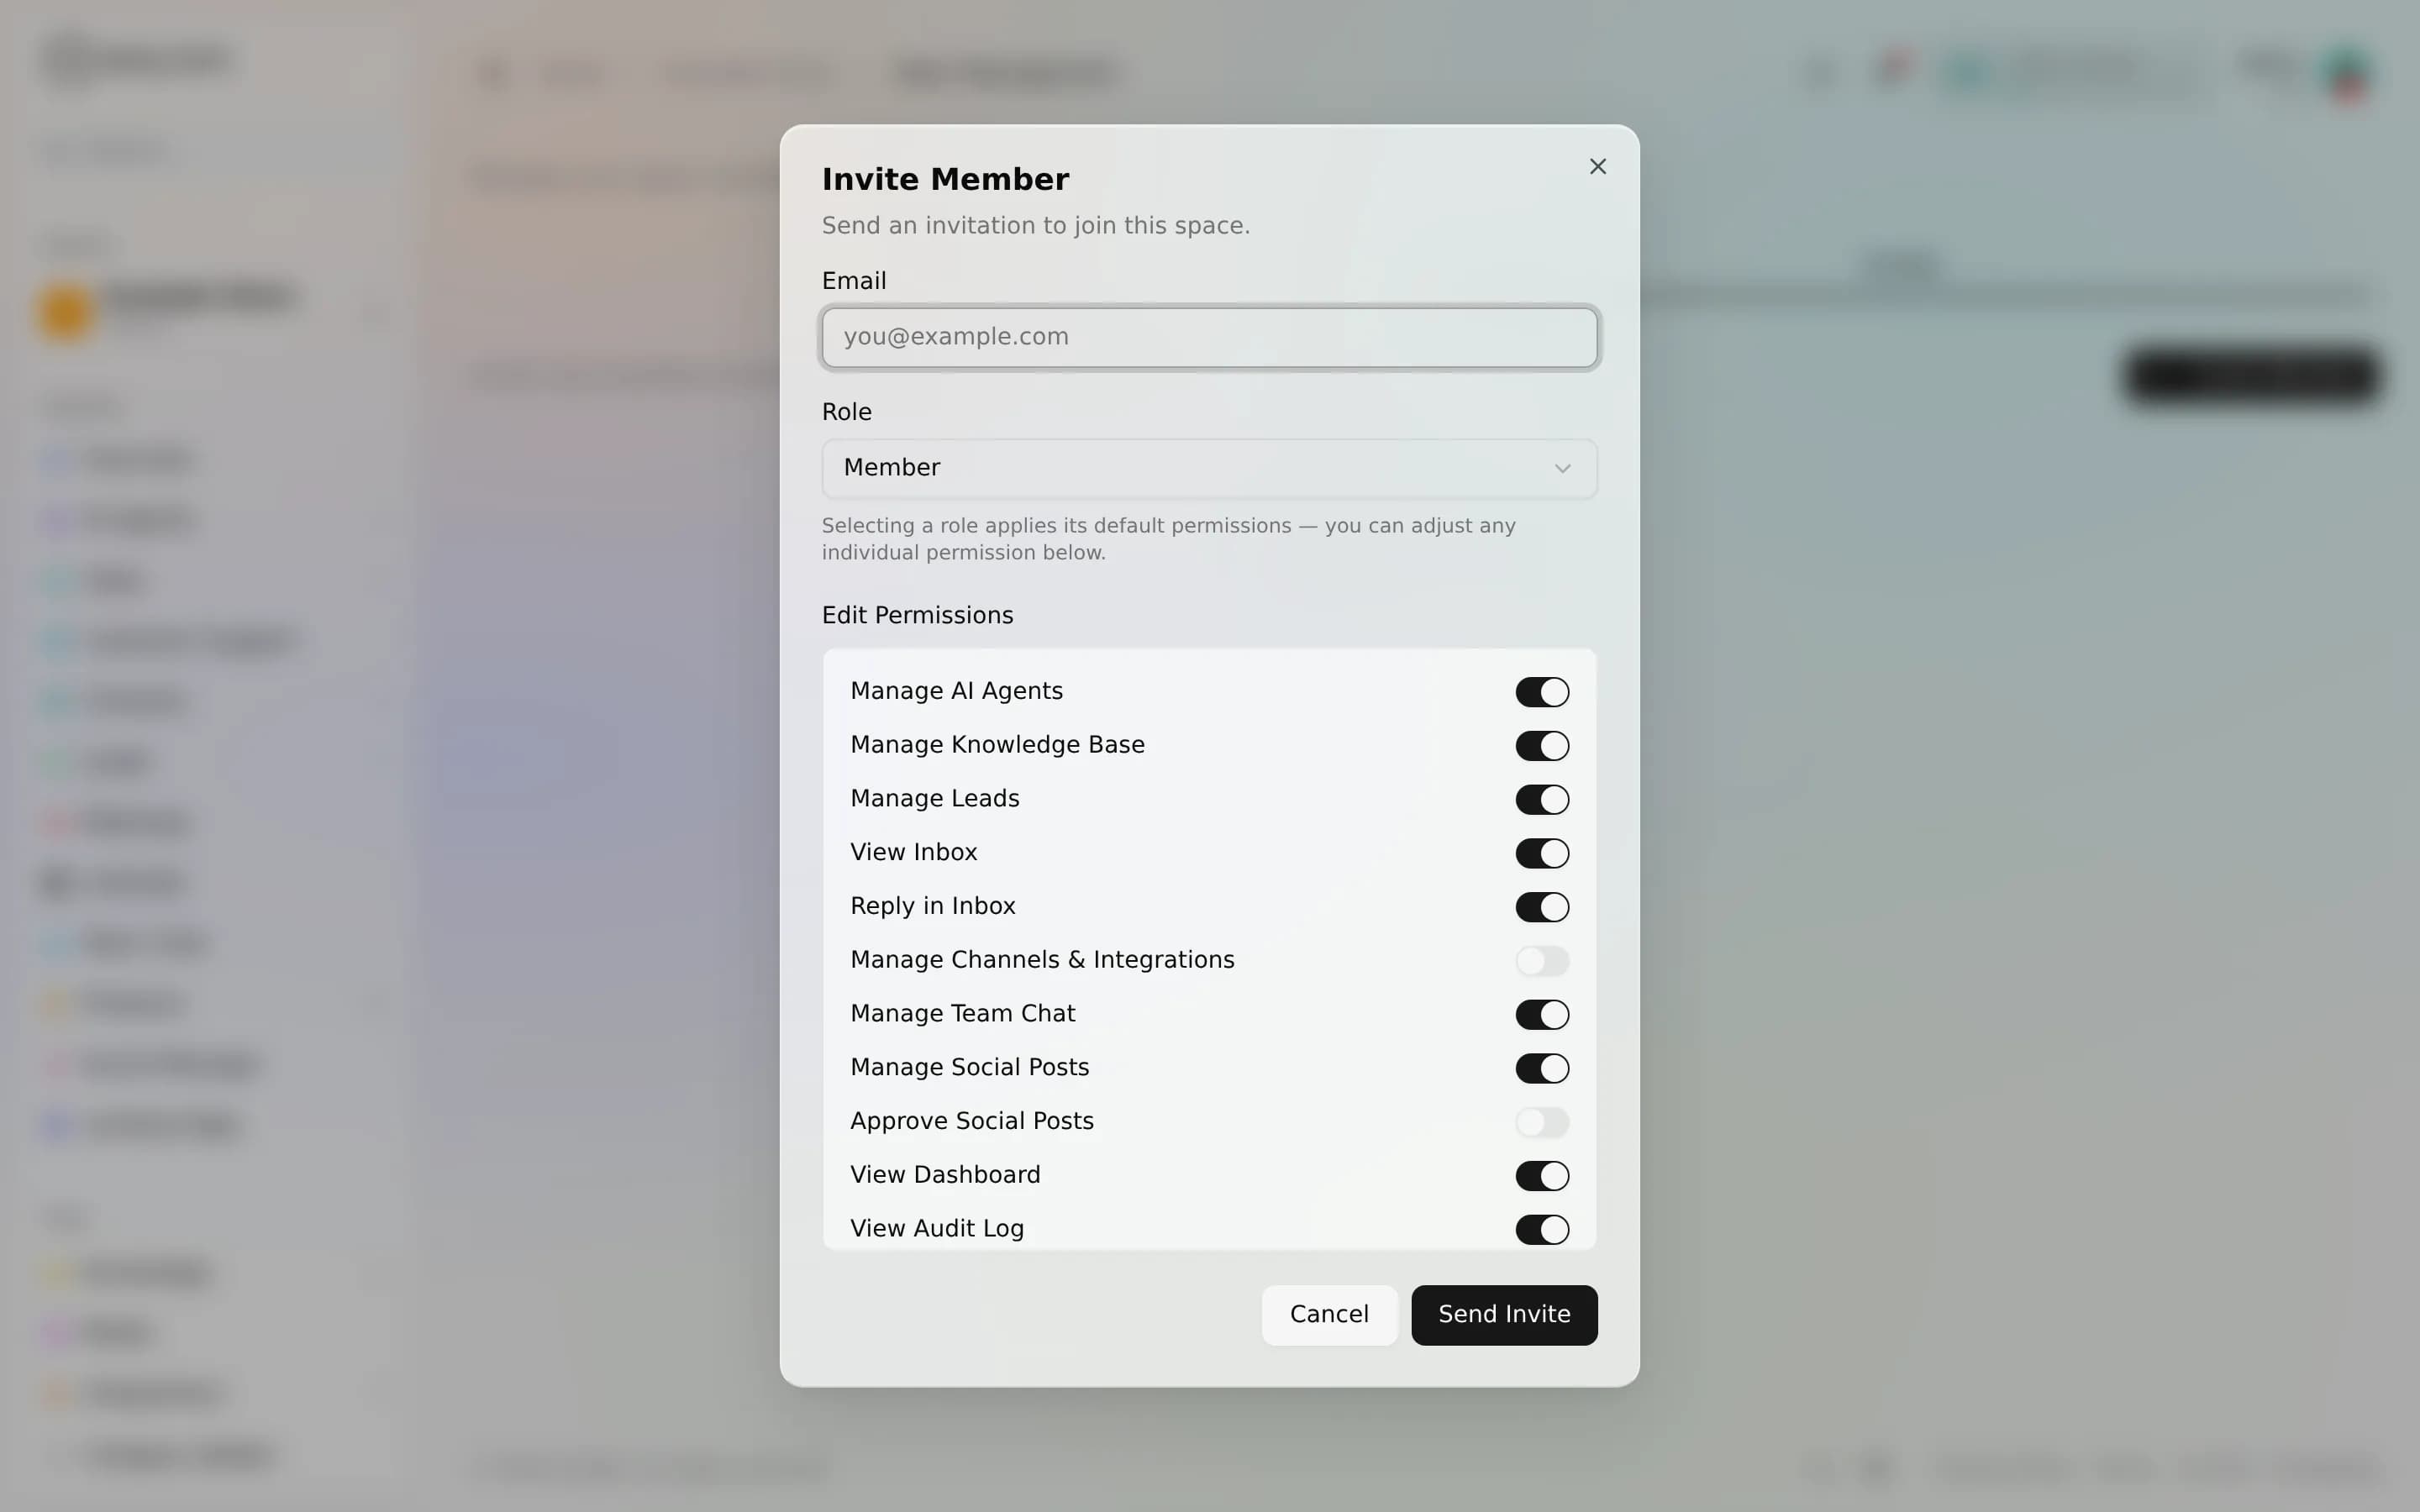
- Un assunto del marketing che pubblica ma non approva. Aggiungilo come member, concedi la pubblicazione social, lascia disattivata l'approvazione social, redige e pianifica, ma un responsabile dà comunque il via libera.
- Un contatto amministrativo che paga soltanto la fattura. Aggiungilo come admin e concedi la fatturazione. Gestisce il piano senza toccare i tuoi agenti.
- Uno stakeholder che deve guardare, non toccare. Aggiungilo come viewer; vede le analisi per impostazione predefinita. Concedi vedere la casella di posta se ha bisogno di leggere le conversazioni, o vedere il registro di controllo per la traccia di conformità.
Invitare e modificare i membri
Gli owner e gli admin con l'autorizzazione di gestione del team invitano i membri del team via email, scegliendo un ruolo e un'istantanea iniziale delle autorizzazioni al momento dell'invito. L'invito è monouso e a tempo limitato; quando la persona accetta, quell'istantanea viene applicata alla sua appartenenza. Puoi ritarare in seguito il ruolo e le concessioni di qualsiasi membro dalla schermata dei membri, il ruolo dell'owner è l'unico fisso.
Ognuna di queste modifiche viene registrata. Le modifiche di ruolo, le concessioni e revoche di autorizzazioni, gli inviti e le rimozioni scrivono ciascuna una voce nel registro di controllo dello spazio (AnyBot registra in totale 559 azioni verificate azioni), con un confronto prima/dopo a livello di campo di ciò che è cambiato.
FAQ
Due persone possono essere owner? No, uno spazio ha esattamente un owner. Concedi invece a un admin le autorizzazioni di cui ha bisogno.
Un ruolo prevale su una concessione per singolo membro? Il ruolo definisce ciò che è possibile. Dove un'autorizzazione è "grantable" per quel ruolo, la tua attivazione per membro vince; dove il ruolo dice "denied", nessuna attivazione può abilitarla.
Chi può vedere il registro di controllo? Gli owner e gli admin sempre; ai member e ai viewer può essere concesso individualmente. I ruoli e l'insieme delle autorizzazioni sono fissati dalla piattaforma, tu regoli chi detiene cosa, non la forma della matrice.
Prossimi passi
Spazi e isolamento
Uno spazio è un ambiente di business autonomo, con i propri agenti, contatti, lead, contenuti, fatturazione, team, brand e registro di controllo. Nulla trapela tra uno spazio e l'altro.
Invitare il tuo team
Invita i membri del team via email con un ruolo e uno snapshot esatto delle autorizzazioni. Gli inviti sono monouso, scadono dopo 7 giorni, mostrano un'anteprima prima di essere accettati e possono essere revocati dall'elenco in attesa.