Rollen und Berechtigungen
Vier Rollen legen die Grundlage fest; eine granulare Matrix pro Mitglied mit 17 Berechtigungen lässt dich genau das gewähren oder entziehen, was jedes Teammitglied tun darf.
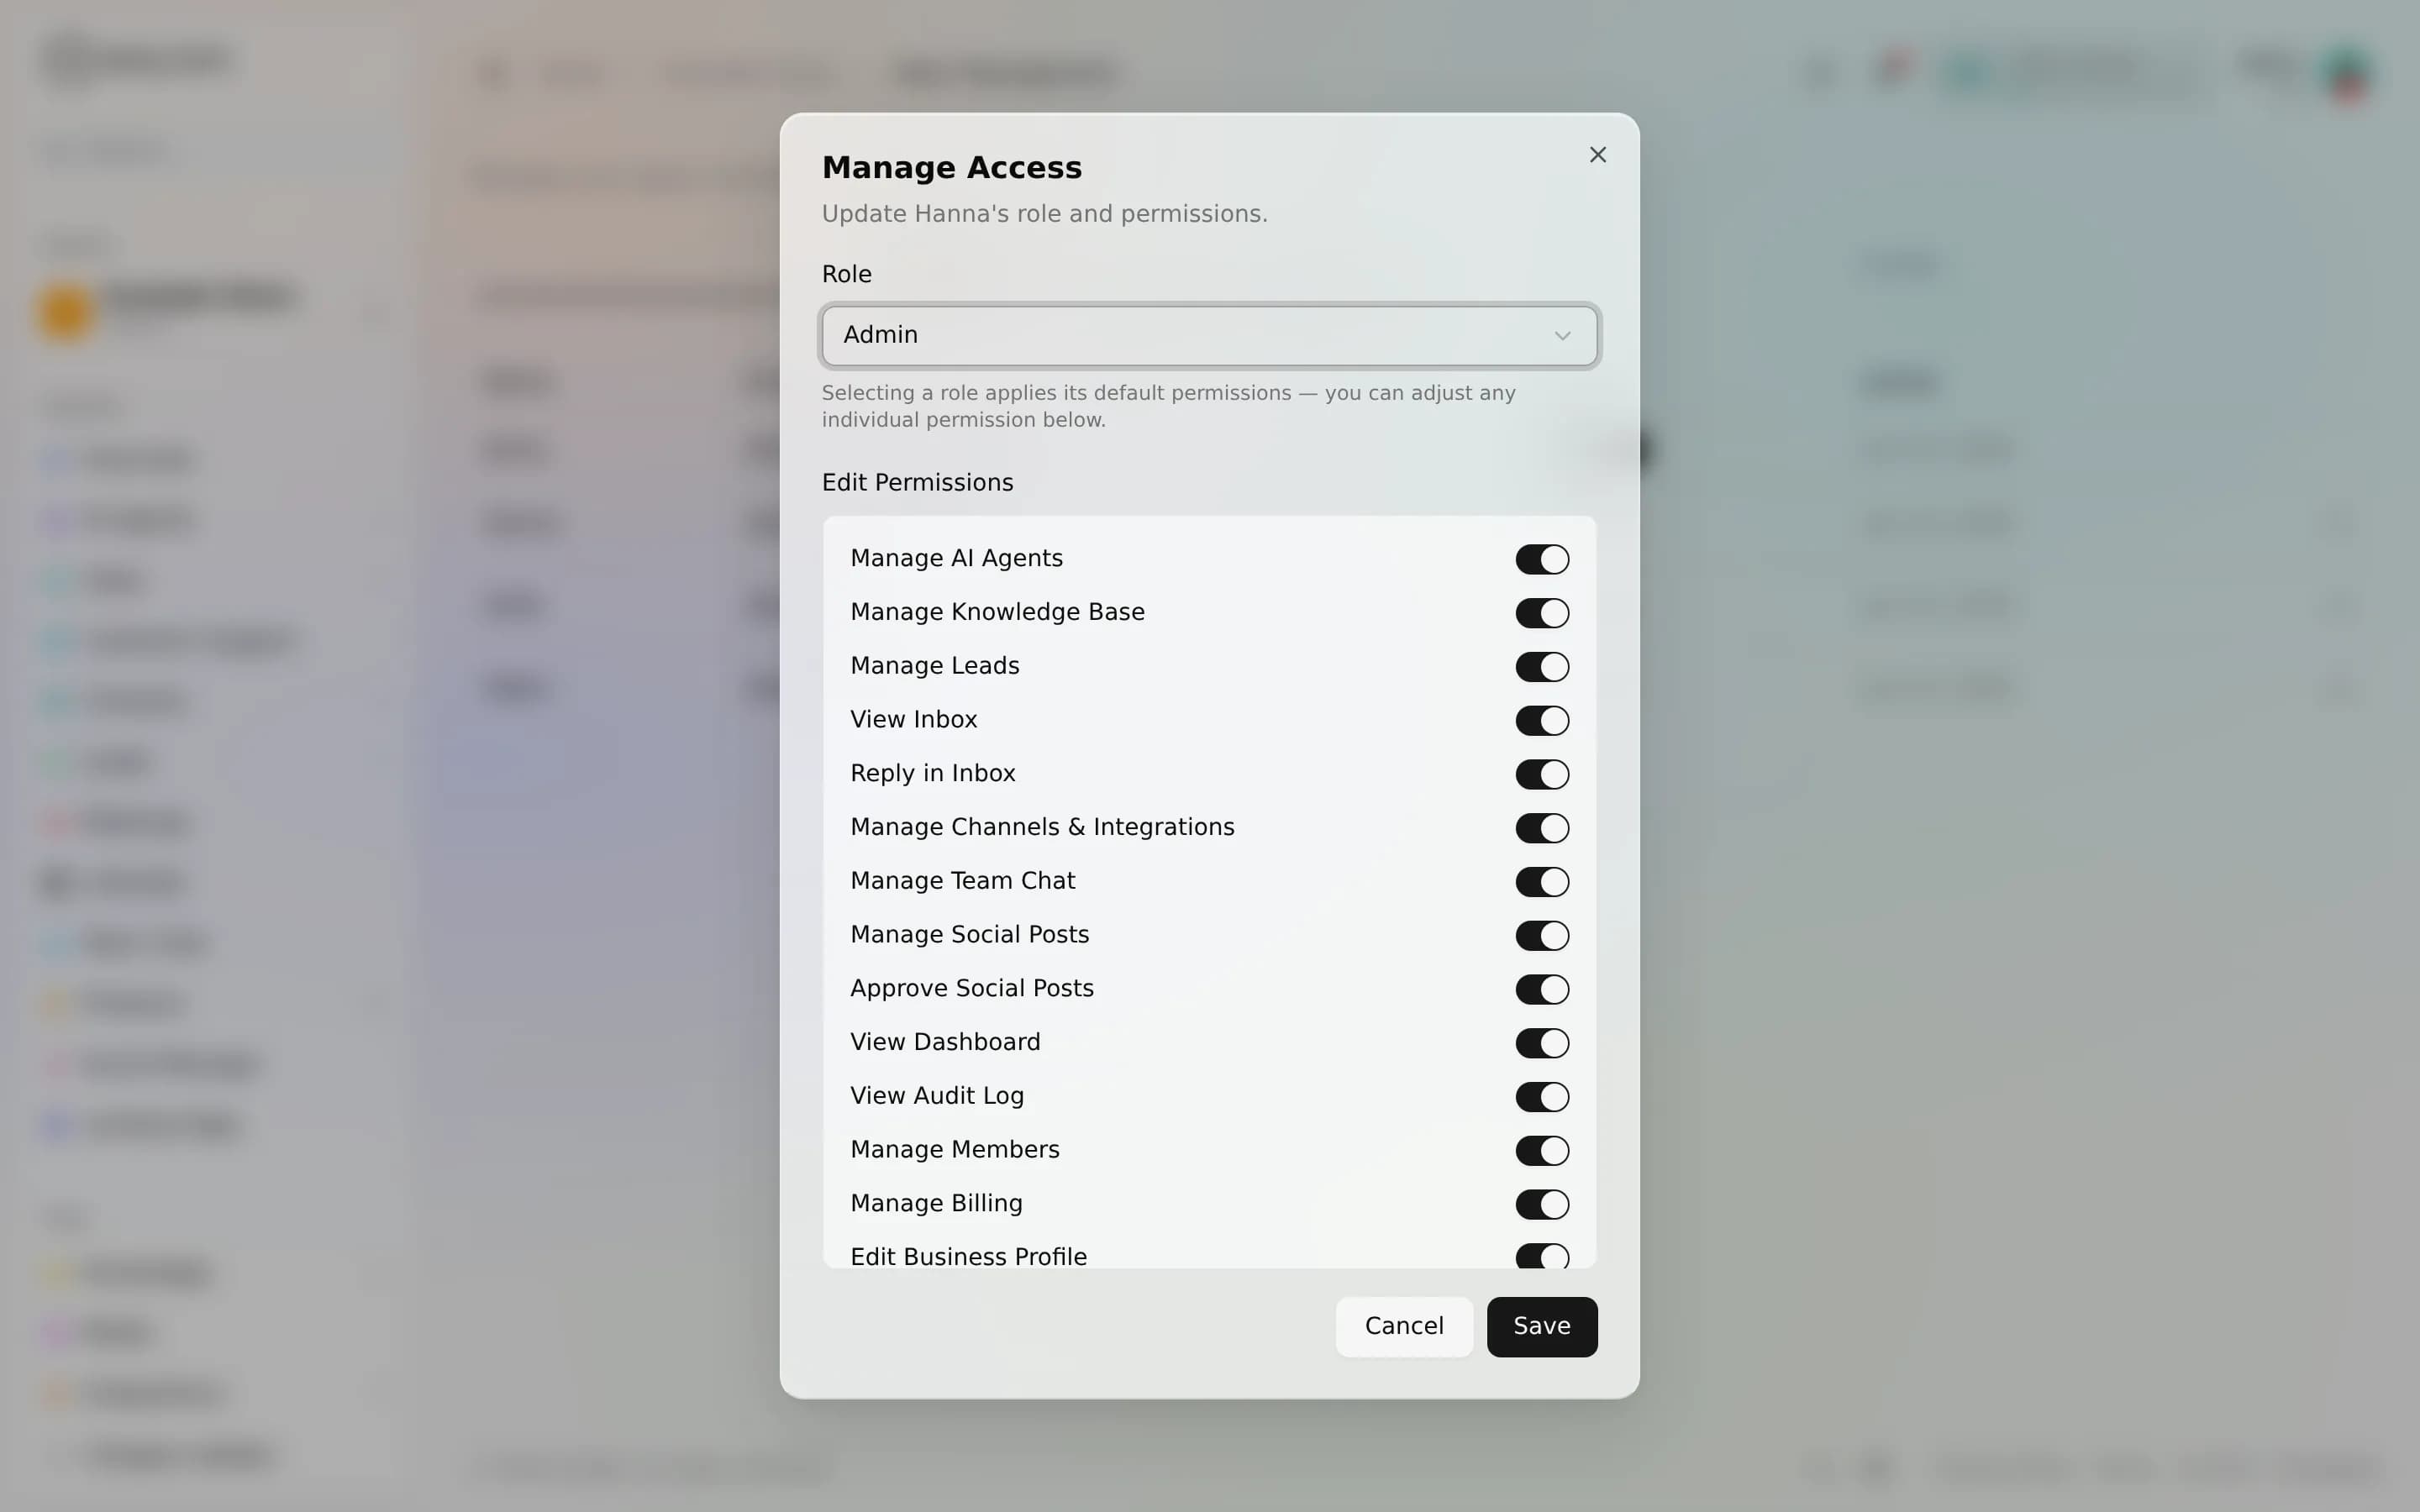
Der Zugriff in einem Bereich funktioniert auf zwei Ebenen. Eine Rolle legt eine sinnvolle Grundlage fest, und eine Berechtigungsmatrix pro Mitglied lässt dich einzelne Fähigkeiten zusätzlich zu dieser Rolle gewähren oder entziehen. So kann ein Teammitglied für die meisten Dinge ein „Member“ sein und trotzdem, sagen wir, das Audit-Log sehen, ohne es zum Admin zu machen. Es gibt 4 Rollen und 17 Rollenberechtigungen.
Die vier Rollen
Jedes Mitglied eines Bereichs hat genau eine Rolle. Die Rolle entscheidet die Standard-Antwort für jede Berechtigung, bevor irgendeine Feinjustierung pro Mitglied erfolgt.
| Rolle | Für wen | Basiszugriff |
|---|---|---|
| Owner | Die Person, die den Bereich erstellt hat | Alles, immer, kann nicht reduziert werden |
| Admin | Vertrauenswürdige Operatoren, die den Bereich täglich betreiben | Fast alles; die Abrechnung ist standardmäßig deaktiviert, kann aber gewährt werden |
| Member | Aktive Teammitglieder | Breiter Zugriff ist pro Person gewährbar; Team- und Abrechnungssteuerungen sind deaktiviert |
| Viewer | Überwiegend lesend / Stakeholder | Analytics standardmäßig; der Posteingang ist gewährbar; die meisten Aktionen sind gesperrt, sofern nicht gewährt |
Es gibt immer genau einen Owner. Du kannst deine eigene Rolle nicht ändern oder entfernen, und die Berechtigungen des Owners können nicht heruntergeschraubt werden, das verhindert, dass sich jemand selbst (oder den Bereich) aussperrt.
Wie eine Berechtigung aufgelöst wird
Jede der 17 Berechtigungen hat eine von drei Einstellungen pro Rolle:
- Always, für diese Rolle erlaubt, nicht anpassbar.
- Grantable, standardmäßig deaktiviert, aber du kannst sie für ein einzelnes Mitglied aktivieren.
- Denied, für diese Rolle nie verfügbar, auch nicht mit einem Schalter pro Mitglied.
Die effektive Antwort ist der Rollenstandard, dann eine Überschreibung pro Mitglied nur dort, wo die Rolle die Berechtigung als gewährbar markiert, diese Naht hält die Matrix flexibel, ohne die Rollen zu verwässern.
Die Berechtigungsgruppen
Die Berechtigungen gruppieren sich in einige wenige Kategorien. Du musst dir nicht alle 17 merken, denke in Gruppen:
| Gruppe | Umfasst | Owner | Admin | Member | Viewer |
|---|---|---|---|---|---|
| Agenten und Wissen | Agenten erstellen, RAG-Wissen verwalten | Always | Always | Grantable | Denied |
| Team und Zugriff | Mitglieder und ihre Berechtigungen einladen/bearbeiten | Always | Always | Denied | Denied |
| Abrechnung | Plan, Tokens, Zahlung | Always | Grantable | Denied | Denied |
| Integrationen | Add-ons und Integrationen | Always | Always | Grantable | Denied |
| Unterhaltungen und Leads | Posteingang, Antworten, Leads, Support | Always | Always | Grantable / gemischt | Nur Ansicht oder gesperrt |
| Inhalte und Medien | Produkte, Medien, Social, Social-Freigaben | Always | Always | Grantable | Denied |
| Analytics und Audit | Analytics ansehen, Audit-Log ansehen, Profil bearbeiten | Always | Always | Meist gewährbar | Analytics immer; Audit gewährbar |
Zwei bewusste Regeln stechen hervor. Team und Zugriff (Mitglieder und ihre Berechtigungen verwalten) ist nur Owner/Admin vorbehalten, es ist niemals an einen Member oder Viewer gewährbar, sodass Personen ihren eigenen Zugriff nicht erweitern können. Und die Abrechnung gehört standardmäßig dem Owner und kann an einen Admin übergeben werden, aber niemals an einen Member oder Viewer. Analytics ansehen ist dagegen für jede Rolle Always, jeder kann sehen, wie sich der Bereich entwickelt.
Praxisbeispiele
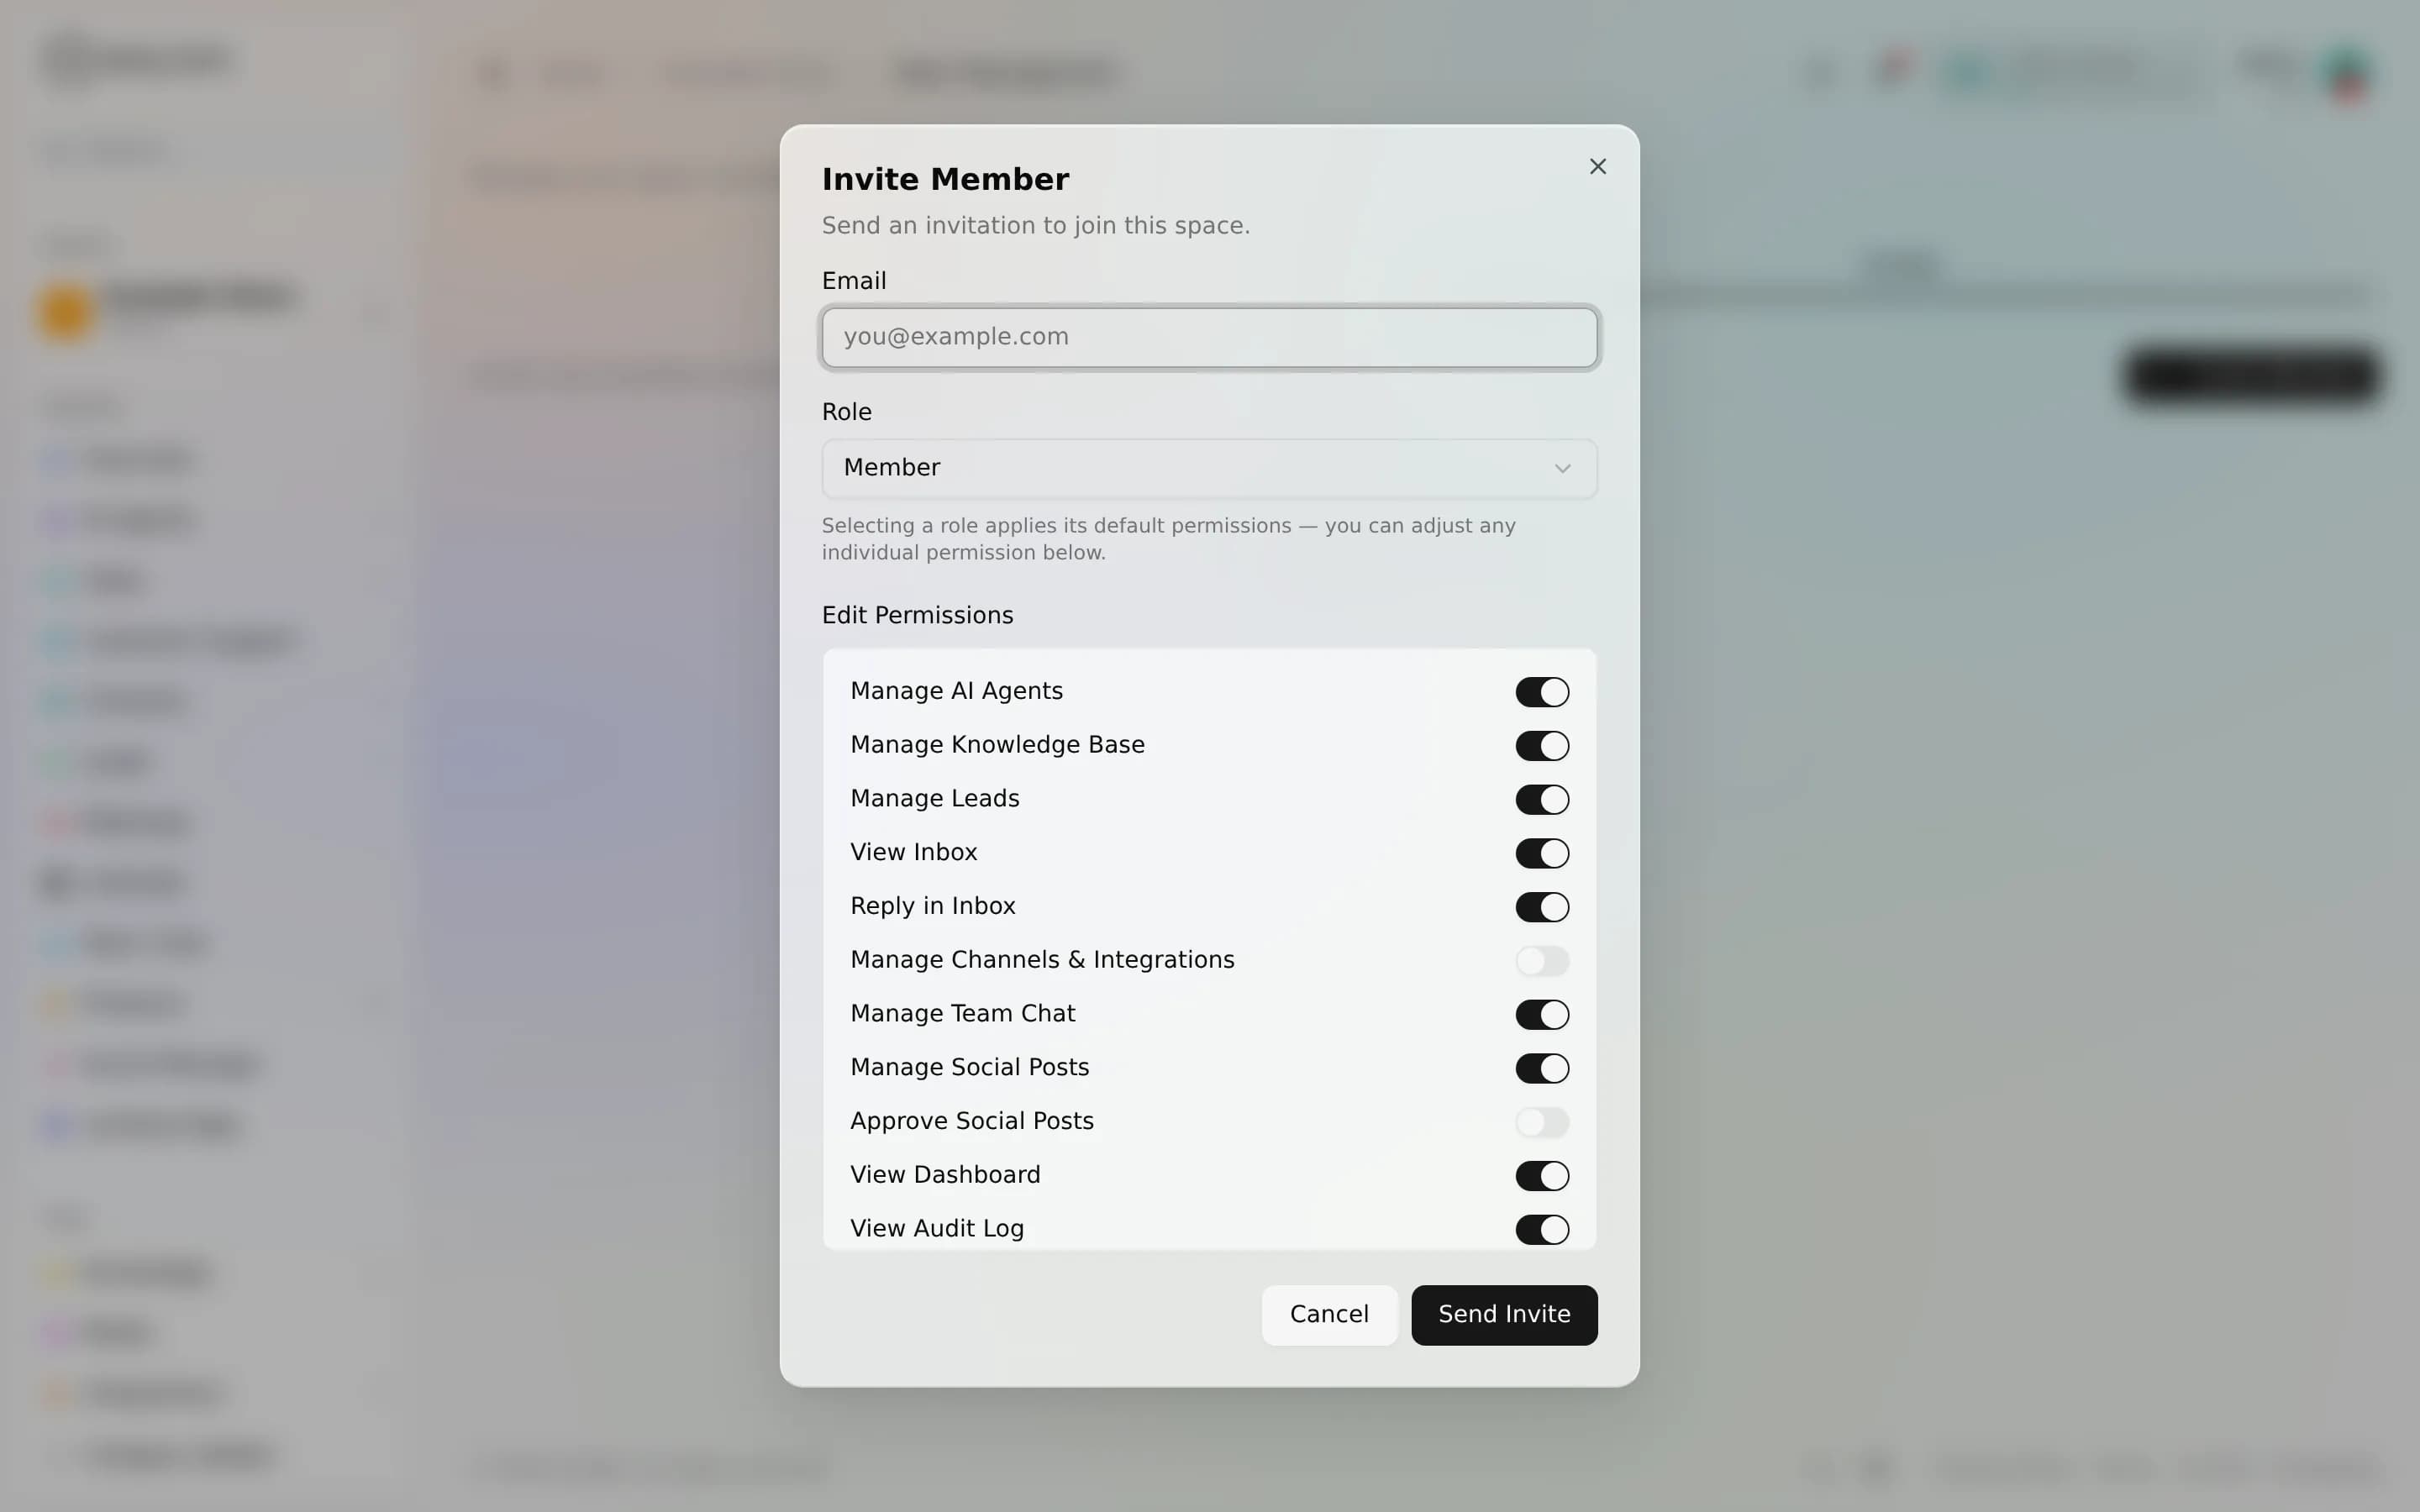
- Eine Marketing-Kraft, die veröffentlicht, aber nicht freigibt. Füge sie als Member hinzu, gewähre die Social-Veröffentlichung, lasse die Social-Freigabe deaktiviert, sie erstellt Entwürfe und plant, aber eine verantwortliche Person gibt trotzdem frei.
- Ein Finanzkontakt, der nur die Rechnung bezahlt. Füge ihn als Admin hinzu und gewähre die Abrechnung. Er verwaltet den Plan, ohne deine Agenten anzufassen.
- Ein Stakeholder, der zusehen, aber nicht eingreifen soll. Füge ihn als Viewer hinzu; er sieht standardmäßig Analytics. Gewähre Posteingang ansehen, wenn er Unterhaltungen lesen muss, oder Audit-Log ansehen für den Compliance-Nachweis.
Mitglieder einladen und ändern
Owner und Admins mit der Team-Verwaltungsberechtigung laden Teammitglieder per E-Mail ein und wählen zum Zeitpunkt der Einladung eine Rolle und eine anfängliche Momentaufnahme der Berechtigungen. Die Einladung ist einmalig verwendbar und zeitlich begrenzt; wenn die Person annimmt, wird diese Momentaufnahme auf ihre Mitgliedschaft angewendet. Du kannst die Rolle und die Gewährungen jedes Mitglieds später über die Mitglieder-Ansicht neu justieren, die Rolle des Owners ist die einzige, die fest ist.
Jede dieser Änderungen wird protokolliert. Rollenänderungen, das Gewähren und Entziehen von Berechtigungen, Einladungen und Entfernungen schreiben jeweils einen Eintrag in das Audit-Log des Bereichs (AnyBot protokolliert insgesamt 559 auditierte Aktionen), mit einem feldgenauen Vorher/Nachher-Vergleich dessen, was sich geändert hat.
FAQ
Können zwei Personen Owner sein? Nein, ein Bereich hat genau einen Owner. Gewähre stattdessen einem Admin die Berechtigungen, die er braucht.
Überschreibt eine Rolle eine Gewährung pro Mitglied? Die Rolle legt fest, was möglich ist. Wo eine Berechtigung für diese Rolle „grantable“ ist, gewinnt dein Schalter pro Mitglied; wo die Rolle „denied“ sagt, kann kein Schalter sie aktivieren.
Wer kann das Audit-Log sehen? Owner und Admins immer; Member und Viewer können es individuell gewährt bekommen. Die Rollen und der Berechtigungssatz selbst sind von der Plattform festgelegt, du stellst ein, wer was hat, nicht die Form der Matrix.
Nächste Schritte
Bereiche & Isolation
Ein Bereich ist eine eigenständige Geschäftsumgebung, mit eigenen Agenten, Kontakten, Leads, Inhalten, Abrechnung, Team, Marke und Audit-Verlauf. Nichts sickert zwischen Bereichen durch.
Dein Team einladen
Lade Teammitglieder per E-Mail mit einer Rolle und einer exakten Momentaufnahme der Berechtigungen ein. Einladungen sind einmalig verwendbar, verfallen nach 7 Tagen, zeigen vor dem Annehmen eine Vorschau und können aus der Liste der ausstehenden Einladungen zurückgezogen werden.