Roles y permisos
Cuatro roles establecen la base; una matriz granular por miembro de 17 permisos te permite conceder o revocar exactamente lo que cada compañero de equipo puede hacer.
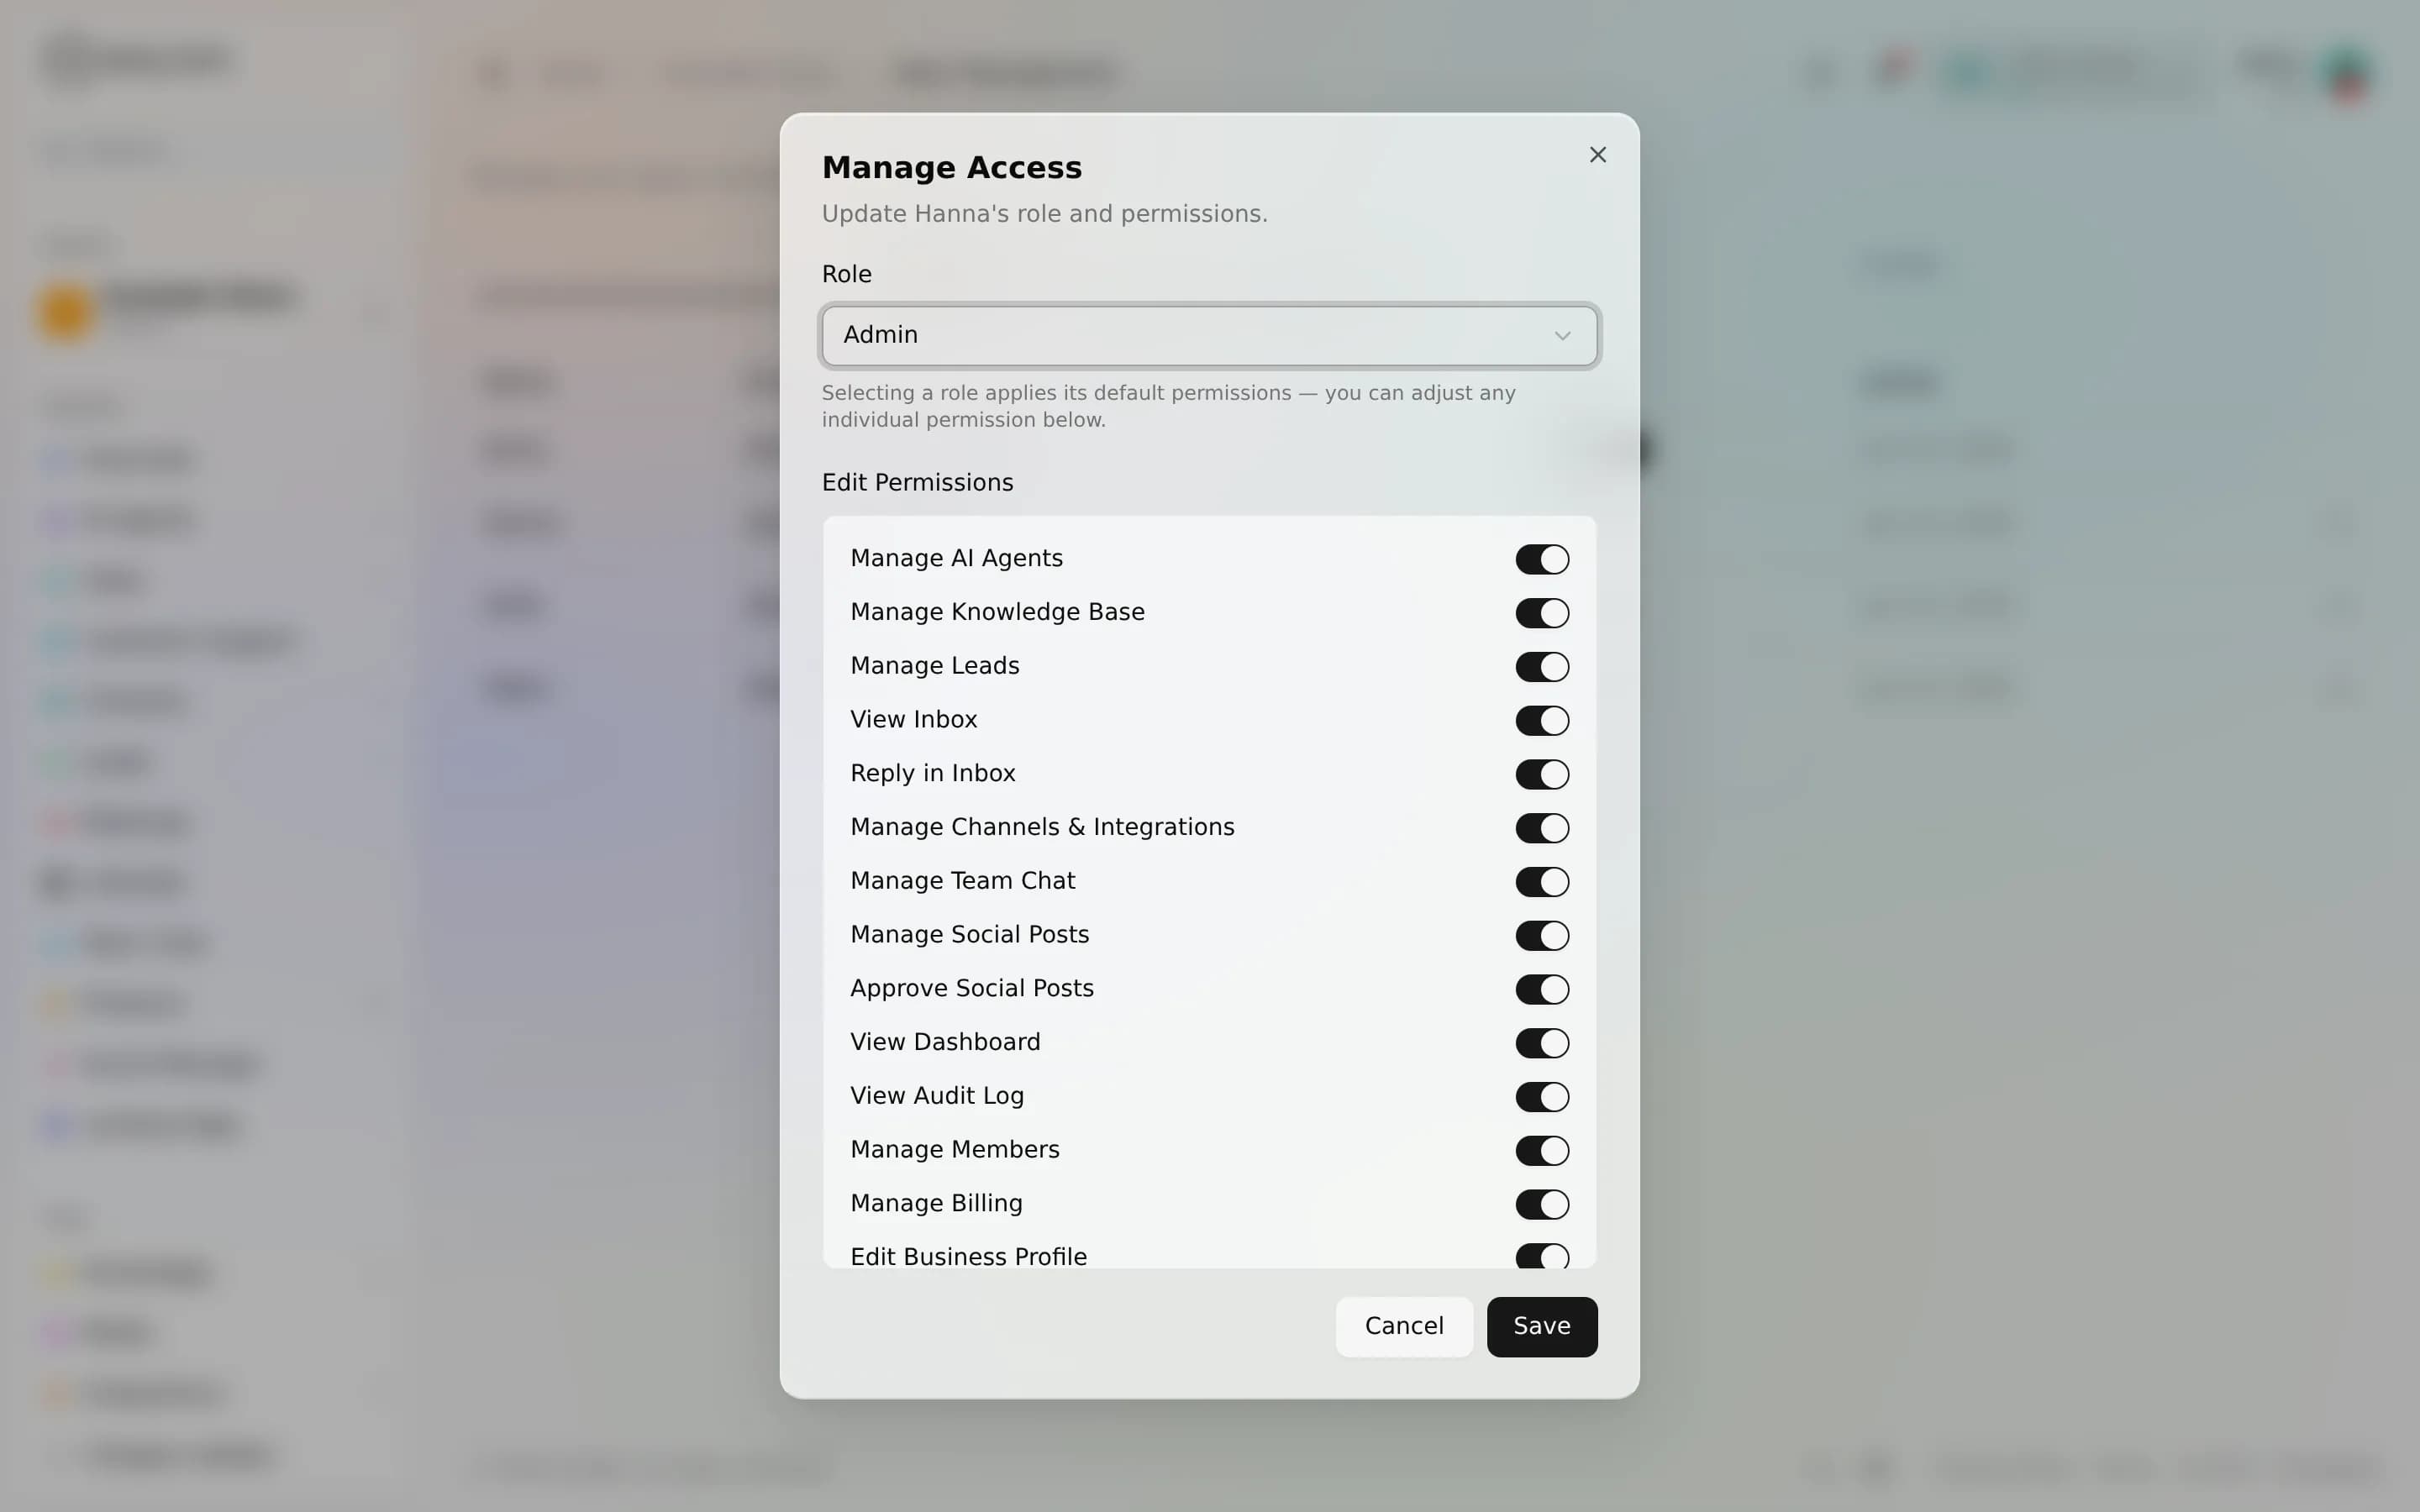
El acceso en un espacio funciona en dos capas. Un rol establece una base sensata, y una matriz de permisos por miembro te permite conceder o revocar capacidades individuales sobre ese rol. Así, un compañero de equipo puede ser un "member" para la mayoría de las cosas pero, por ejemplo, ver el registro de auditoría, sin necesidad de convertirlo en admin. Hay 4 roles y 17 permisos de rol.
Los cuatro roles
Cada miembro de un espacio tiene exactamente un rol. El rol decide la respuesta predeterminada para cada permiso antes de cualquier ajuste por miembro.
| Rol | Para quién es | Acceso de base |
|---|---|---|
| Owner | La persona que creó el espacio | Todo, siempre, no se puede reducir |
| Admin | Operadores de confianza que gestionan el espacio a diario | Casi todo; la facturación está desactivada por defecto pero se puede conceder |
| Member | Compañeros de equipo operativos | El acceso amplio es concedible por persona; los controles de equipo y facturación están desactivados |
| Viewer | Principalmente de solo lectura / partes interesadas | Analíticas por defecto; la bandeja de entrada es concedible; la mayoría de las acciones se deniegan salvo que se concedan |
Siempre hay exactamente un owner. No puedes cambiar ni eliminar tu propio rol, y los permisos del owner no se pueden reducir, esto evita que alguien se bloquee a sí mismo (o al espacio).
Cómo se resuelve un permiso
Cada uno de los 17 permisos tiene uno de tres ajustes por rol:
- Always, permitido para ese rol, no ajustable.
- Grantable, desactivado por defecto, pero puedes activarlo para un miembro individual.
- Denied, nunca disponible para ese rol, ni siquiera con un interruptor por miembro.
La respuesta efectiva es el valor predeterminado del rol y, después, una anulación por miembro solo donde el rol marca el permiso como concedible, ese margen mantiene la matriz flexible sin diluir los roles.
Los grupos de permisos
Los permisos se agrupan en un puñado de áreas. No necesitas memorizar los 17, piensa por grupos:
| Grupo | Cubre | Owner | Admin | Member | Viewer |
|---|---|---|---|---|---|
| Agentes de IA y conocimiento | Crear agentes, gestionar conocimiento RAG | Always | Always | Grantable | Denied |
| Equipo y acceso | Invitar/editar miembros y sus permisos | Always | Always | Denied | Denied |
| Facturación | Plan, tokens, pagos | Always | Grantable | Denied | Denied |
| Integraciones | Complementos e integraciones | Always | Always | Grantable | Denied |
| Conversaciones y leads | Bandeja de entrada, respuestas, leads, soporte | Always | Always | Grantable / mixto | Solo lectura o denegado |
| Contenido y multimedia | Productos, multimedia, redes sociales, aprobaciones sociales | Always | Always | Grantable | Denied |
| Analíticas y auditoría | Ver analíticas, ver el registro de auditoría, editar el perfil | Always | Always | Casi todo concedible | Analíticas siempre; auditoría concedible |
Destacan dos reglas deliberadas. Equipo y acceso (gestionar miembros y sus permisos) es exclusivo de owner/admin, nunca es concedible a un member ni a un viewer, así las personas no pueden ampliar su propio acceso. Y la facturación es del owner por defecto y se puede ceder a un admin, pero nunca a un member ni a un viewer. Ver las analíticas, por el contrario, es Always para todos los roles, todos pueden ver cómo le va al espacio.
Ejemplos prácticos
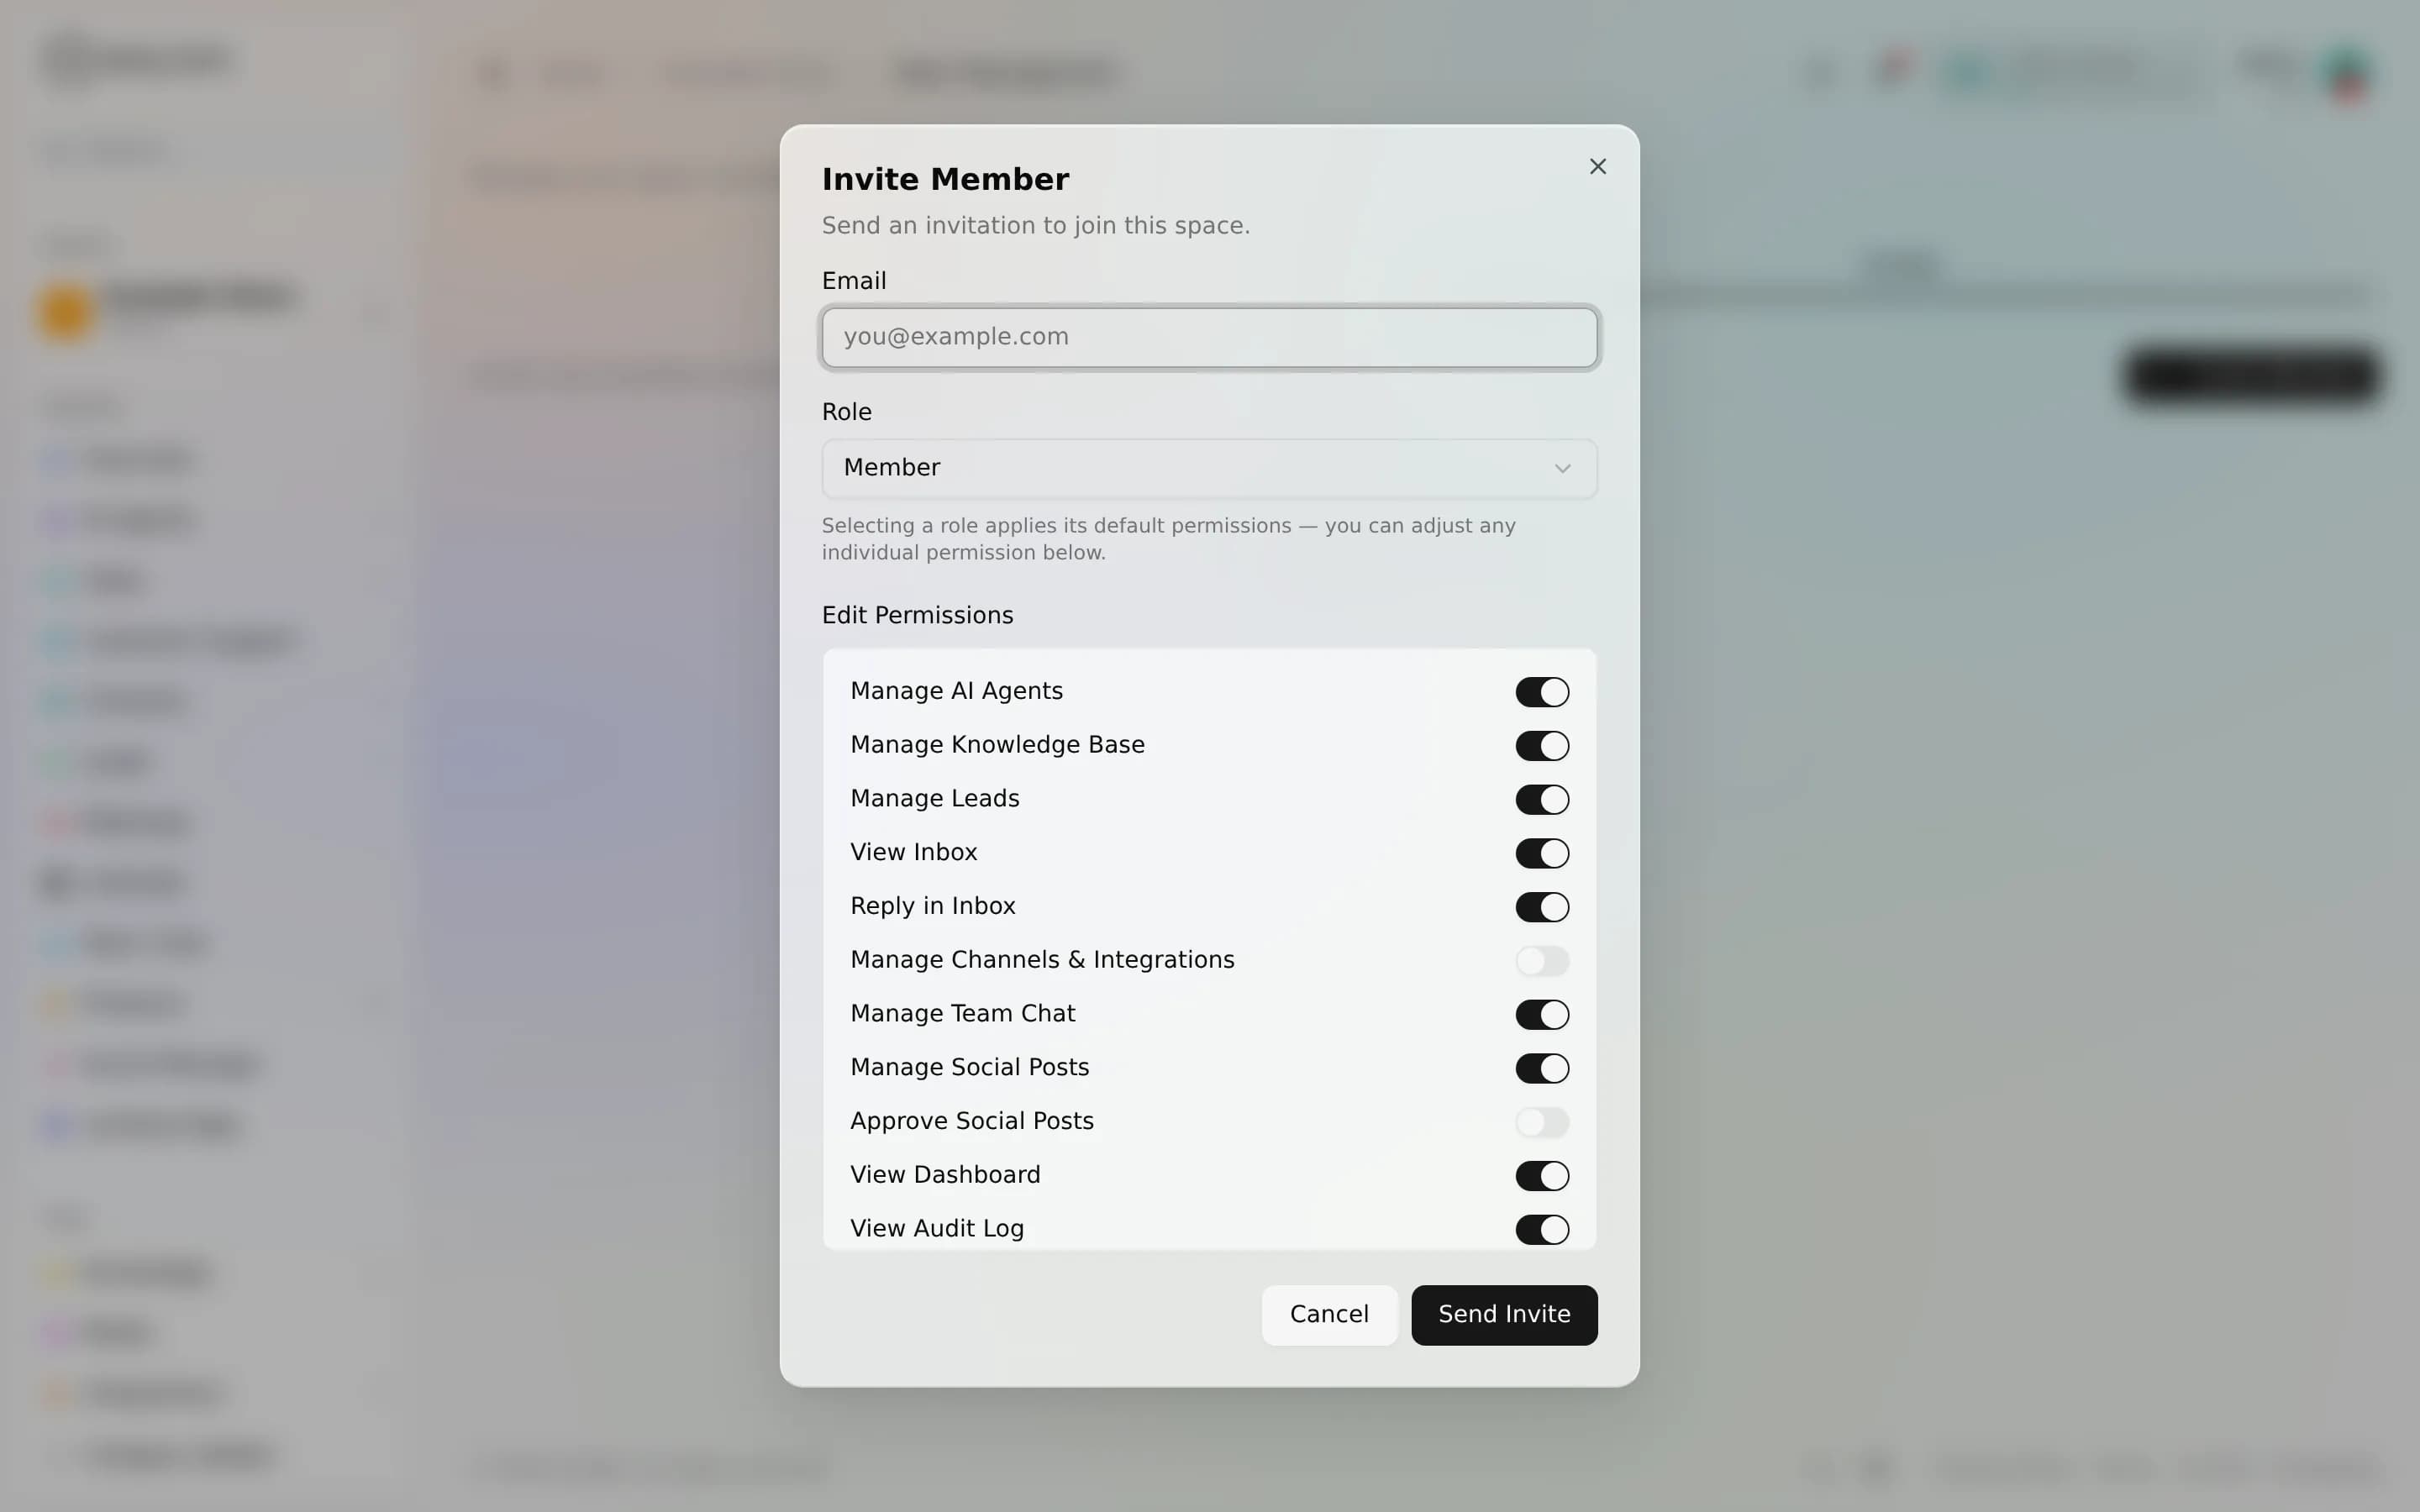
- Una nueva incorporación de marketing que publica pero no aprueba. Agrégala como member, concédele la publicación en redes sociales, deja desactivada la aprobación social, redacta y programa, pero un responsable sigue dando el visto bueno.
- Un contacto de finanzas que solo paga la factura. Agrégalo como admin y concédele la facturación. Gestiona el plan sin tocar tus agentes.
- Una parte interesada que debe observar, no tocar. Agrégala como viewer; ve las analíticas por defecto. Concédele ver la bandeja de entrada si necesita leer conversaciones, o ver el registro de auditoría para la traza de cumplimiento.
Invitar y modificar miembros
Los owner y los admin con el permiso de gestión del equipo invitan a compañeros de equipo por correo electrónico, eligiendo un rol y una instantánea inicial de permisos en el momento de la invitación. La invitación es de un solo uso y con tiempo limitado; cuando la persona la acepta, esa instantánea se aplica a su pertenencia. Puedes reajustar más tarde el rol y las concesiones de cualquier miembro desde la pantalla de miembros, el rol del owner es el único que es fijo.
Cada modificación de rol, concesión o revocación de permiso, invitación y eliminación escribe una entrada en el registro de auditoría del espacio (AnyBot audita 559 acciones auditadas en total), con una comparación campo por campo del antes y el después de lo que cambió.
Preguntas frecuentes
¿Pueden dos personas ser owner? No, un espacio tiene exactamente un owner. En su lugar, concede a un admin los permisos que necesite.
¿Un rol prevalece sobre una concesión por miembro? El rol define lo que es posible. Donde un permiso es "grantable" para ese rol, tu interruptor por miembro gana; donde el rol dice "denied", ningún interruptor puede activarlo.
¿Quién puede ver el registro de auditoría? Los owner y los admin siempre pueden; a los member y a los viewer se les puede conceder individualmente. Los roles y el conjunto de permisos en sí están fijados por la plataforma, tú ajustas quién tiene qué, no la forma de la matriz.
Siguientes pasos
Espacios y aislamiento
Un espacio es un entorno de negocio autónomo, con sus propios agentes, contactos, leads, contenido, facturación, equipo, marca y registro de auditoría. Nada se filtra entre espacios.
Invitar a tu equipo
Invita a tus compañeros de equipo por correo electrónico con un rol y una instantánea exacta de permisos. Las invitaciones son de un solo uso, caducan a los 7 días, muestran una vista previa antes de aceptar y pueden revocarse desde la lista de pendientes.